
תיקיית admin היא פרצה שקוראת לגנב: מדריך אבטחה בסיסי לפרויקטים שנבנו עם AI
רן ברכה
כותב/ת
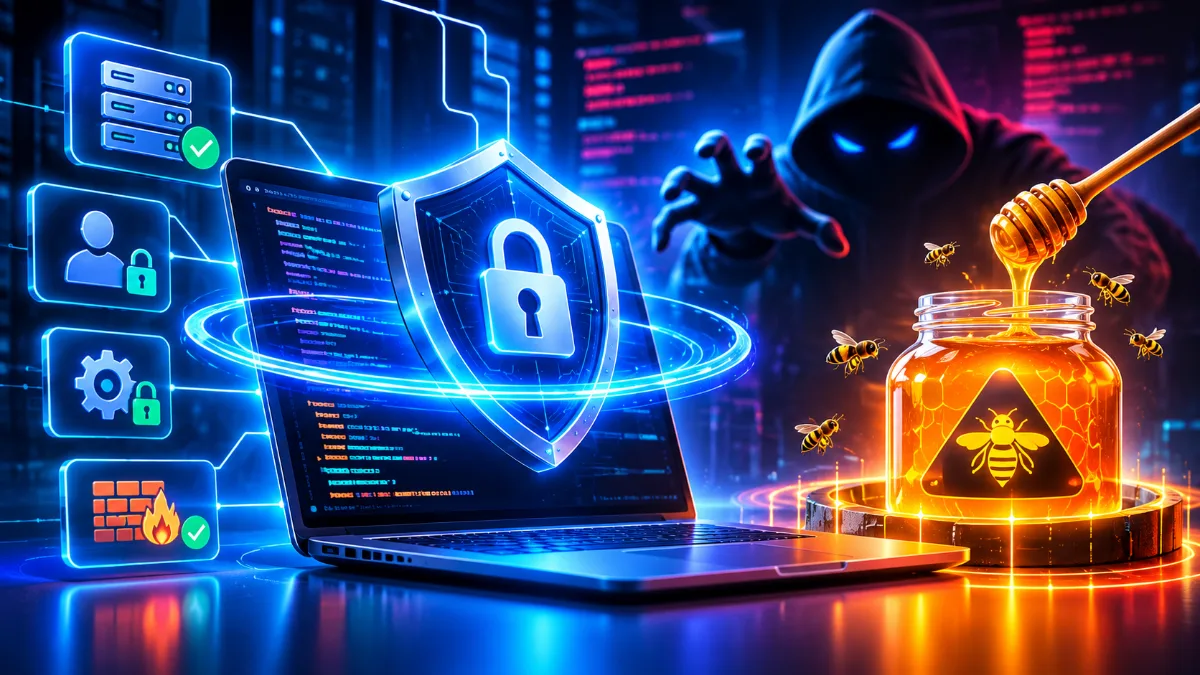
תקציר: אבטחת פרויקטים שנבנו עם AI בדקה אחת
מלכודת דבש (Honeypot) היא ממשק או מערכת מזויפים שנראים אמיתיים, ונבנו כדי למשוך תוקפים, לבזבז להם זמן, לנטר אותם ולהפעיל הגנות על המערכת האמיתית. בפרויקטים של וייב קודינג, המקום הטבעי למלכודת הוא התיקייה admin, כי שם כלי AI נוטים לשים את ממשק הניהול, ושם סורקים אוטומטיים מחפשים קודם.
עיקרי המדריך:
- אל תשימו את ממשק הניהול האמיתי תחת /admin.
- נעלו את ממשקי הניהול מאחורי Cloudflare Access או שכבת זיהוי דומה.
- הפרידו בין שרת הניהול לשרת שחשוף לאינטרנט, עם תקשורת דרך API בלבד.
- שמרו מפתחות API וסודות בשרת, אף פעם לא בקוד שרץ בדפדפן.
- תנו לכל שירות הרשאות מינימליות בלבד.
- הגנו על קלט של משתמשים, במיוחד כשהוא מגיע למודל AI.
- הוסיפו מלכודת דבש מבודדת שמפעילה חסימה אוטומטית כשתוקפים אותה.
מונחים במדריך: וייב קודינג (Vibe Coding), מלכודת דבש (Honeypot), Honeytokens, Cloudflare Access, WAF, הרשאות מינימליות (Least Privilege), הזרקת פרומפט (Prompt Injection), אבטחה באמצעות הסתרה (Security through Obscurity).
התשובה הקצרה: פרויקט שנבנה עם AI צריך כמה שכבות הגנה בסיסיות. מסתירים את ממשק הניהול, נועלים אותו מאחורי שכבת גישה כמו Cloudflare Access, מפרידים בין שרת הניהול לשרת שחשוף לאינטרנט, ושומרים מפתחות וסודות מחוץ לקוד הצד-לקוח. מעל כל אלה אפשר להוסיף מלכודת דבש: ממשק ניהול מזויף שמושך את התוקפים, מבזבז להם זמן, ומפעיל הגנות על כל האתר ברגע שמישהו נוגע בו.
הערה חשובה לפני שמתחילים: אני לא מומחה לאבטחת מידע. אני מומחה להתנהגות אנושית, ואני בונה מערכות ולומד תוך כדי. המדריך הזה הוא מה שאני מיישם בפרויקטים שלי. הוא לא מחליף בדיקה של איש מקצוע, במיוחד במערכות שמחזיקות מידע רגיש.
למה פרויקטים של וייב קודינג חשופים במיוחד
כלי AI לפיתוח בונים מערכות לפי דפוסים מוכרים. זה מה שהופך אותם למהירים, וזה גם מה שהופך את התוצרים שלהם לצפויים. אם אלפי פרויקטים בנויים באותו מבנה, תוקף צריך ללמוד את המבנה רק פעם אחת.
הדוגמה הכי בולטת: ממשק הניהול. כלי וייב קודינג נוטים לשים אותו תחת התיקייה admin. וסורקים אוטומטיים ברשת, שנקראים קרולרים, מחפשים בדיוק את התיקייה הזאת, בכל אתר שהם פוגשים.
תיקיית admin היא שלט שאומר: הכסף פה.
שכבות ההגנה הבסיסיות
1. ממשק הניהול לא יושב תחת admin
תנו לממשק הניהול האמיתי שם ארוך ומורכב, שאי אפשר לנחש. במערכות גדולות יותר, אפשר לשים אותו בדומיין או בתת-דומיין נפרד. וכשאתם בונים עם AI, תגידו לו במפורש: לא לשים את הניהול תחת admin.
חשוב להבין: הסתרה לבדה היא לא אבטחה. היא שכבה אחת מתוך כמה, והיא עובדת רק יחד עם השכבות הבאות.
2. נעילה מאחורי Cloudflare Access
Cloudflare Access מוסיף שכבת זיהוי לפני שמישהו בכלל מגיע לממשק הניהול. רק משתמשים שאישרתם, למשל לפי כתובת מייל, יכולים לעבור. מי שלא מאושר לא רואה אפילו את דף ההתחברות. לצוותים קטנים זה זמין בחינם.
3. הפרדה בין שרת הניהול לשרת החזית
במערכות מורכבות, מפרידים בין שני שרתים: שרת החזית, שחשוף לאינטרנט ומשרת את המשתמשים, ושרת הניהול, שבו נמצאים הכלים הרגישים. התקשורת ביניהם עוברת רק דרך API מוגדר. ככה, גם אם מישהו פורץ לשרת החזית, הוא לא מקבל גישה ישירה לניהול.
4. סודות לא נכנסים לקוד הצד-לקוח
מפתחות API, סיסמאות לדאטהבייס וטוקנים של שירותים חיצוניים יושבים בשרת, במשתני סביבה, ולא בקוד שרץ בדפדפן. זו אחת הטעויות הנפוצות בפרויקטים שנבנו עם AI. מספיק לפתוח את כלי המפתחים בדפדפן כדי למצוא אותם.
5. הרשאות מינימליות
כל שירות במערכת מקבל רק את ההרשאות שהוא צריך, ולא יותר. אף אפליקציה לא צריכה לרוץ עם הרשאות מנהל מלאות על הדאטהבייס. אם חלק אחד נפרץ, הנזק נשאר מוגבל אליו.
6. הגנה מפני הזרקות
כל מקום שבו משתמש מכניס טקסט הוא נקודת כניסה פוטנציאלית. זה נכון לטפסים ולדאטהבייס, וזה נכון במיוחד למערכות שמעבירות טקסט של משתמשים למודל AI. משתמש יכול לנסות "לשכנע" את המודל להתעלם מההוראות שלו, לחשוף מידע או לבצע פעולות שלא התכוונתם. מגבילים את מה שהמודל יכול לעשות, ובודקים את הקלט לפני שהוא מגיע אליו.
7. סריקות אוטומטיות
מריצים סריקה של ספריות צד שלישי, של הקוד ושל סודות שנשכחו בקוד, על כל שינוי. ופעם בשבוע, סריקת פגיעויות כללית. רוב הכלים האלה זמינים בחינם ומתחברים ל-GitHub.
מלכודת דבש: השיטה שהפתיעה את כולם
לפני כמה ימים הצטרפתי לדיון על אבטחה של פרויקטים מבוססי וייב קודינג. האנשים הציגו דרכים להתגונן, רובן ברמת הקוד. כשדיברתי על מלכודת דבש, די הופתעו.
מה זה מלכודת דבש
מלכודת דבש (Honeypot) היא מערכת מזויפת שנראית אמיתית, ונבנתה כדי למשוך תוקפים. הרעיון מבוסס על התנהגות אנושית: במקום רק לחסום את התוקפים, מנתבים אותם להשקיע את האנרגיה שלהם במקום הלא נכון.
איך זה עובד אצלי
- תחת admin יושב ממשק ניהול מזויף. הוא נראה אמיתי, עם דף התחברות והגנות סבירות, כדי שהתוקפים יצטרכו להתאמץ.
- לפעמים יש מאחוריו גם דאטהבייס מזויף עם נתונים מזויפים. תוקף שמצליח "לפרוץ" מוצא מידע שנראה אמיתי, ומבזבז עליו עוד זמן. בתחום קוראים לנתונים מזויפים כאלה Honeytokens.
- כל פעילות במלכודת מנוטרת. מאיפה התוקף מגיע, מה הוא מנסה, ועד כמה הוא מתעקש.
- המלכודת היא גם אזעקה. ברגע שמישהו תוקף את ה-admin המזויף, המערכת יודעת שיש תקיפה, וההגנות על כל האתר עולות אוטומטית, עד רמת Cloudflare.
למה זה עובד
רוב התקיפות מתחילות מסורקים אוטומטיים שעוברים על אלפי אתרים. כשהם מוצאים תיקיית admin, הם מתחילים לנסות. אם הצד השני באמת מתעניין בפרויקט שלכם, הוא מגביר את המאמצים.
אבל כל המאמץ הזה הולך למקום שלא מוביל לשום דבר. ובזמן הזה, אתם לומדים עליו ונועלים את הבית.
איך מחברים את המלכודת להגנות
Cloudflare לא יודע לבד שפנייה לממשק המזויף היא תקיפה. צריך לחבר ביניהם פעם אחת: כלל WAF שחוסם כתובות שפונות ל-admin, או קריאת API מהמלכודת שמפעילה חסימה או את מצב Under Attack. אחרי ההגדרה, הכל קורה אוטומטית.
מה חשוב לבדוק
- בידוד מלא. הממשק המזויף לא מחובר לדאטהבייס האמיתי ולא חולק איתו קוד. אחרת המלכודת עצמה הופכת לפרצה.
- זהירות עם חסימות IP. כמה משתמשים יכולים לחלוק אותה כתובת, למשל ברשתות סלולריות. עדיף לחסום לזמן מוגבל ולא לצמיתות.
- רק הגנה. המלכודת נועדה לזהות, להטעות ולחסום. לא לתקוף בחזרה.
בדיקה קטנה שאפשר לעשות היום
תיכנסו לכתובת של האתר שלכם ותוסיפו בסוף /admin. אם הגעתם לממשק הניהול האמיתי, יש לכם עבודה.
ואם מחלקת ה-IT אומרת "הכל בסדר, אין מה לדאוג"? תבדקו שוב.
שאלות נפוצות
מה זה מלכודת דבש באבטחת מידע?
מלכודת דבש (Honeypot) היא מערכת מזויפת שנראית אמיתית ונועדה למשוך תוקפים. היא מבזבזת להם זמן, מאפשרת לנטר אותם, ומשמשת התרעה מוקדמת שמפעילה הגנות על המערכת האמיתית.
האם להסתיר את ממשק הניהול זה מספיק?
לא. הסתרה לבדה היא לא אבטחה. היא שכבה אחת, ועובדת רק יחד עם נעילה, הפרדת שרתים וניטור.
למה כלי וייב קודינג יוצרים בעיות אבטחה?
כי הם בונים לפי דפוסים מוכרים וצפויים, כמו ממשק ניהול תחת admin או מפתחות API בקוד הצד-לקוח. תוקפים מכירים את הדפוסים האלה ומחפשים אותם.
צריך להיות איש אבטחת מידע כדי ליישם את זה?
את השכבות הבסיסיות אפשר ליישם לבד, בעזרת כלים כמו Cloudflare ועם AI שמסביר כל שלב. במערכות שמחזיקות מידע רגיש של לקוחות, כדאי להוסיף בדיקה של איש מקצוע.
בשורה התחתונה
AI מאפשר לבנות מהר יותר מאי פעם. אבל המהירות הזאת לא פוטרת מאחריות. אל תתנו לכלי להחליט איפה לשים את הדלת הראשית, ותנו לתוקפים דלת שמובילה למלכודת.
רוצים ללמוד לבנות מערכות עם AI, נכון ובטוח? בתוכנית BoostUP אנחנו בונים צעד אחרי צעד, מהאוטומציה הראשונה ועד מערכות שעובדות בשבילכם.
ההגנה הכי טובה מתחילה בהטעיה.
שתף מאמר זה:
נכתב על ידי
רן ברכה
כותב/ת באקדמיה